SSH-toegang beheren wordt ingewikkelder naarmate je groeit
Voor een webbureau met een handvol projecten is SSH-toegang beheren meestal overzichtelijk. Een developer heeft toegang nodig tot een website, dus je voegt diens publieke SSH-key toe aan de server.
Maar wat als je bureau vijftig of honderd websites beheert?
Dan wordt het een stuk lastiger om overzicht te houden. Zeker wanneer meerdere developers, freelancers en klanten toegang nodig hebben tot verschillende projecten.
Een nieuwe collega vraagt toegang tot een aantal websites. Een week later blijkt diegene ook op andere projecten te moeten werken. En wanneer iemand uit dienst gaat, moet je controleren of diens SSH-key daadwerkelijk overal is verwijderd.
Dat laatste is belangrijker dan het misschien lijkt. Een vergeten SSH-key kan betekenen dat een voormalige medewerker nog steeds toegang heeft tot een omgeving waarin klantgegevens, configuratiebestanden en andere gevoelige informatie staan.
Daarom hebben we bulkbeheer voor SSH-keys toegevoegd aan Cyberfusion Core.
Alle SSH-keys beheren vanuit één overzicht
Met het nieuwe SSH-keybeheer in Cyberfusion Core kun je publieke SSH-keys centraal beheren en in één handeling aan meerdere projecten koppelen of ervan verwijderen.
Je hoeft daarvoor niet langer ieder project afzonderlijk te openen.
Dat maakt verschil op drie momenten:
1. Nieuwe collega? Geef direct toegang tot alle benodigde projecten
Stel dat je een nieuwe developer aanneemt. Diegene gaat aan de slag met meerdere klantprojecten en heeft daarvoor SSH-toegang nodig.
Normaal gesproken zou je de publieke SSH-key afzonderlijk moeten toevoegen aan alle betreffende omgevingen. Bij tientallen projecten is dat behoorlijk wat werk.
Met het bulkbeheer in Core selecteer je de betreffende SSH-key en voeg je deze in één handeling toe aan alle projecten waarvoor de medewerker toegang nodig heeft.
Zo kan een nieuwe collega direct aan de slag.
En dat scheelt ook de terugkerende vragen: "Kun je me bij dit project ook nog even toevoegen?"
2. Medewerker vertrekt? Trek SSH-toegang in één keer in
Toegang verlenen is één ding. Minstens zo belangrijk is het tijdig intrekken ervan.
Wanneer een medewerker uit dienst gaat of de samenwerking met een freelancer eindigt, wil je zeker weten dat diens SSH-key niet ergens is achtergebleven.
Met het centrale SSH-keybeheer van Core kun je de betreffende key in één handeling van alle gekoppelde projecten verwijderen.
Dat bespaart tijd én verkleint de kans dat je een project over het hoofd ziet.
Zo wordt het intrekken van toegang een makkelijk onderdeel van het offboardingproces, in plaats van een zoektocht langs alle servers en projecten.
3. Bepaal precies wie toegang heeft met de SSH-key-matrix
Niet iedere medewerker of externe hoeft toegang te hebben tot alle projecten.
Een freelancer die aan één website werkt, heeft bijvoorbeeld niets te zoeken in de productieomgevingen van andere klanten.
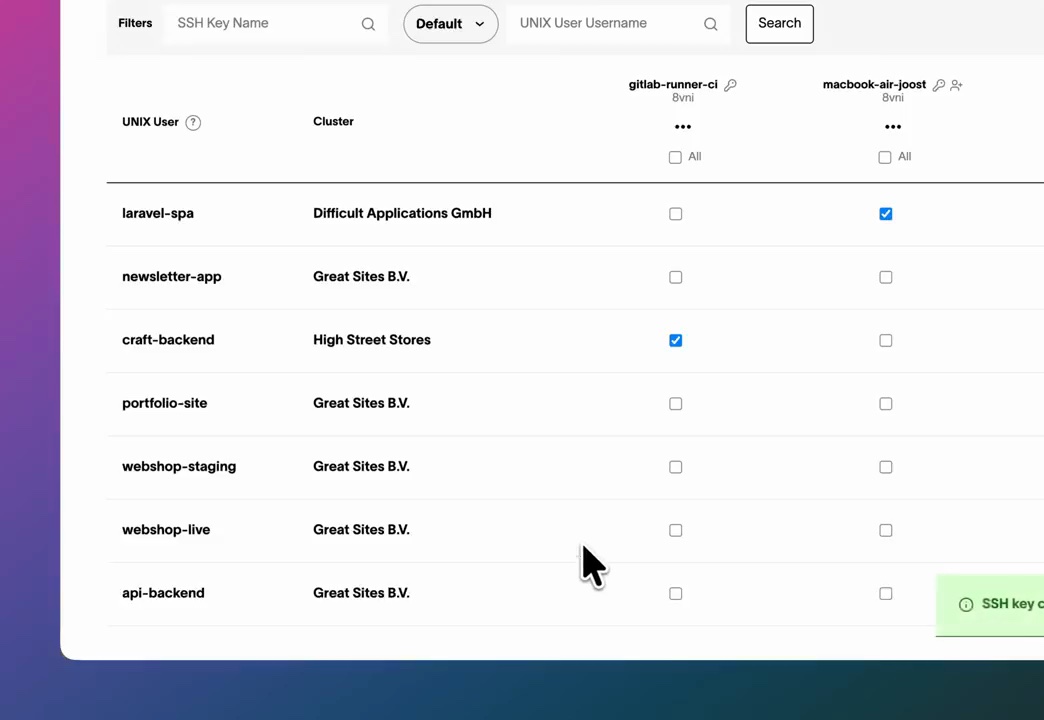
Daarom biedt Core een SSH-key-matrix waarmee je per key en per project bepaalt waar toegang is toegestaan.
In deze matrix zie je in één oogopslag welke SSH-keys aan welke projecten zijn gekoppeld.
Je kunt de toegang vervolgens gericht aanpassen. Heeft een developer toegang nodig tot vijf projecten? Dan koppel je de key uitsluitend aan die vijf projecten.
En wanneer een opdracht eindigt, verwijder je die koppelingen weer.
Zo behoud je overzicht, ook wanneer je veel projecten en verschillende gebruikers beheert.
SSH-toegangsbeheer en NIS2: wie mag waar bij?
Goed toegangsbeheer is een belangrijk onderdeel van informatiebeveiliging.
Dat geldt zeker voor organisaties die rekening moeten houden met NIS2 of werken volgens beveiligingsstandaarden zoals ISO 27001.
Een van de uitgangspunten daarbij is het least privilege-principe: gebruikers krijgen uitsluitend de toegangsrechten die ze nodig hebben om hun werk uit te voeren.
Dat betekent onder andere dat je moet kunnen bepalen wie toegang heeft tot welke systemen, dat je toegangsrechten regelmatig controleert en dat je ze intrekt zodra ze niet meer nodig zijn.
Hoe helpt SSH-keybeheer bij NIS2?
Artikel 21 van de NIS2-richtlijn noemt toegangsbeheer als onderdeel van de maatregelen die organisaties moeten treffen om cybersecurityrisico's te beheersen.
Het bulkbeheer en de SSH-key-matrix van Core helpen om deze maatregelen praktisch uitvoerbaar te maken.
Je kunt namelijk:
- Toegang gericht verlenen: geef medewerkers en externe partijen uitsluitend toegang tot de projecten waarvoor dat nodig is.
- Toegang snel intrekken: verwijder de SSH-key van een vertrekkende medewerker in één handeling uit alle gekoppelde projecten.
- Toegangsrechten controleren: bekijk centraal welke keys toegang hebben tot welke projecten.
- Individuele keys gebruiken: vermijd gedeelde SSH-keys, zodat toegang beter aan individuele gebruikers kan worden gekoppeld.
Dit helpt ook bij ISO 27001. Binnen ISO/IEC 27001:2022 zijn onder andere de beheersmaatregelen A.5.15 (Access control), A.5.18 (Access rights) en A.8.5 (Secure authentication) relevant.
Een centraal overzicht van toegangsrechten maakt het eenvoudiger om aan te tonen hoe toegang wordt verleend, gecontroleerd en ingetrokken.
Dat betekent uiteraard niet dat het gebruik van de SSH-key-matrix op zichzelf voldoende is om aan ISO 27001 of NIS2 te voldoen. Goed toegangsbeheer vraagt ook om duidelijke procedures, periodieke controles en aandacht voor andere toegangsmethoden.
SSH-toegang uitsluitend met keys
Naast het centrale beheer van SSH-keys biedt Cyberfusion Core de mogelijkheid om wachtwoordauthenticatie voor SSH uit te schakelen.
Hiermee kun je afdwingen dat gebruikers uitsluitend met een geldige SSH-key verbinding maken.
Dit voorkomt dat aanvallers met een buitgemaakt of geraden wachtwoord via SSH kunnen inloggen.
In Core stel je dit per UNIX-user in. Zo bepaal je welke accounts uitsluitend SSH-keyauthenticatie accepteren.
Meer hierover lees je op onze beveiligingspagina.
Minder beheerwerk, meer controle
Het bulkbeheer voor SSH-keys past bij hoe we Cyberfusion Core ontwikkelen: continu nieuwe slimmigheden voor webprofessionals.
Veel handelingen die webbureaus en developers dagelijks uitvoeren, zijn op zichzelf niet ingewikkeld. Maar wanneer je dezelfde handeling op tientallen of honderden projecten moet herhalen, kost dat onnodig veel tijd.
Daarom breiden we Core continu uit met nieuwe mogelijkheden om beheerhandelingen centraal uit te voeren. Denk aan bulkbeheer voor security.txt, automatische beveiligingscontroles en centraal beheer van gebruikers en toegangsrechten.
Met het nieuwe SSH-keybeheer geldt dat nu ook voor SSH-toegang.
Een collega toevoegen, toegang intrekken of controleren wie waar bij kan: je regelt het vanuit één overzicht.
Betere beveiliging, strakker overzicht en minder handmatig werk. Dat is échte managed hosting.
Aan de slag met bulkbeheer voor SSH-keys
Gebruik je Cyberfusion Core? Dan kun je het nieuwe bulkbeheer voor SSH-keys rechtstreeks vanuit het platform gebruiken.
Voeg de publieke SSH-keys van je teamleden toe, bepaal via de SSH-key-matrix welke projecten toegankelijk moeten zijn, en pas de toegang centraal aan wanneer dat nodig is.
Beheer je veel projecten en wil je minder tijd kwijt zijn aan serverbeheer? Ontdek Cyberfusion Core, het échte managed-hostingplatform voor webprofessionals.