Waarom het controleren van CMS-versies belangrijk is
Een website kan probleemloos functioneren terwijl de onderliggende WordPress-versie bekende beveiligingslekken bevat. Voor aanvallers zijn zulke kwetsbaarheden interessant, zeker wanneer er al publieke informatie of exploitcode beschikbaar is.
Voor webbureaus die tientallen of honderden websites beheren, is het daarom belangrijk om te weten welke CMS-versies hun klanten gebruiken. Toch ontbreekt dat overzicht regelmatig.
Tijdens gesprekken met klanten over NIS2 viel ons iets op: veel organisaties hadden geen centrale beheertool, zoals InfiniteWP, waarmee ze hun WordPress-installaties konden controleren. Daardoor moesten ze iedere website afzonderlijk nalopen of vertrouwen op waarschuwingen binnen WordPress zelf.
Dat maakt het lastig om snel vast te stellen welke websites aandacht nodig hebben, zeker wanneer er een nieuwe kwetsbaarheid bekend wordt.
Een hostingprovider kan natuurlijk stellen dat het onderhouden en updaten van WordPress de verantwoordelijkheid van de klant is. Daar valt weinig tegen in te brengen. Maar als hostingprovider beschikken we al over de infrastructuur en technische mogelijkheden om vast te stellen welke CMS-versies op de websites van onze klanten draaien.
Waarom zouden we die informatie dan niet gewoon in Core beschikbaar maken?
Alle CMS-versies automatisch in één overzicht
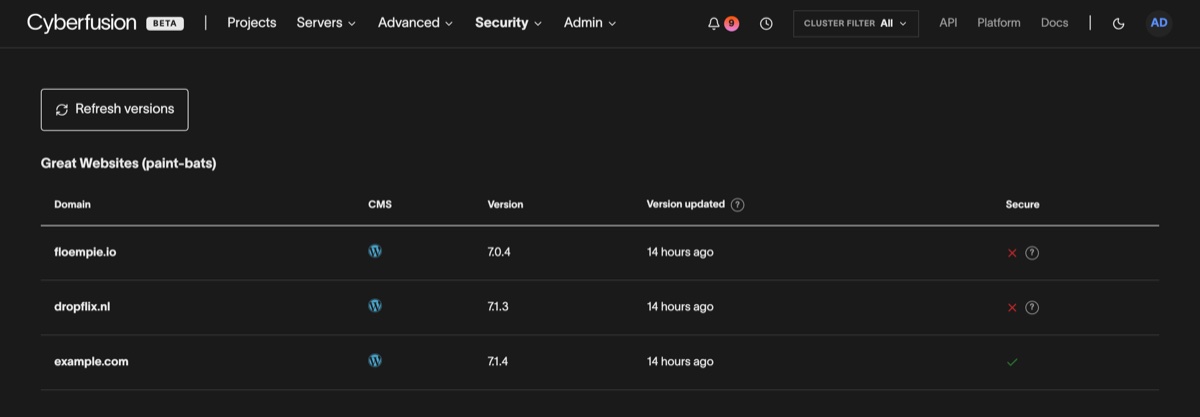
Daarom hebben we CMS Versions toegevoegd aan Cyberfusion Core. Dit overzicht laat zien welke CMS-versies op je websites draaien en of ze nog veilig zijn volgens de beschikbare beveiligingsinformatie.
Core detecteert WordPress-installaties automatisch aan de hand van bestanden op de server. Je hoeft daarvoor geen plugin te installeren of iedere website afzonderlijk aan te melden.
Het overzicht toont:
- Domeinnaam: op welke website het CMS draait.
- CMS: welk contentmanagementsysteem is gedetecteerd.
- Versie: welke versie van de software is geïnstalleerd.
- Beveiligingsstatus: of de versie volgens de beschikbare informatie nog veilig is.
Websites met een onveilige CMS-versie verschijnen bovenaan. Zo zie je direct welke installaties aandacht nodig hebben.
De inventarisatie wordt iedere 24 uur automatisch uitgevoerd. Wil je na een update direct controleren of een website weer veilig is? Dan kun je via de health-checks ook handmatig een nieuwe controle starten.
Wanneer is een WordPress-versie onveilig?
Een oudere WordPress-versie is niet automatisch onveilig. WordPress brengt namelijk ook beveiligingsupdates uit voor oudere versietakken.
Andersom betekent het feit dat een versie nog relatief recent is niet dat er geen beveiligingsproblemen kunnen zijn.
Daarom kijken we verder dan alleen het versienummer of de leeftijd van een release.
Cyberfusion Core is rechtstreeks gekoppeld aan de API van WordPress.org, die de beveiligingsstatus van WordPress-releases publiceert. Daarmee kan Core vaststellen of een versie als onveilig is aangemerkt.
Wordt een versie door WordPress.org als onveilig aangemerkt? Dan zie je dat automatisch terug in Core.
Automatische waarschuwingen via health-checks
Een overzicht van CMS-versies is nuttig, maar je wilt natuurlijk niet iedere dag zelf controleren of er nieuwe beveiligingsproblemen zijn ontdekt.
Daarom hebben we deze functionaliteit ook gekoppeld aan de bestaande health-checks in Cyberfusion Core.
Health-checks controleren dagelijks verschillende aspecten van de beveiliging, prestaties en configuratie van je hostingomgeving. Denk aan verouderde PHP-versies, database-encryptie, SSH-toegang en WordPress-specifieke optimalisaties.
Daar komt nu ook de beveiligingsstatus van je CMS bij.
Wanneer een WordPress-versie als onveilig wordt aangemerkt, verschijnt er automatisch een waarschuwing bij de health-check CMS version up to date.
Je ontvangt ook een notificatie wanneer een website die eerder veilig was, een inmiddels onveilige CMS-versie gebruikt.
Daarmee hoef je niet zelf voortdurend nieuwe kwetsbaarheden, beveiligingsadviezen en WordPress-releases in de gaten te houden om te ontdekken welke installaties aandacht nodig hebben.
De notificaties zijn onderdeel van het bestaande notificatiesysteem van Core. Je kunt instellen welke teamleden meldingen ontvangen en via welke kanalen, waaronder e-mail, het platform en Slack.
Meer grip op beveiliging en NIS2
Met de toenemende aandacht voor NIS2, cybersecurity en aantoonbaar risicobeheer wordt het voor organisaties steeds belangrijker om inzicht te hebben in de software die ze gebruiken.
Het CMS-overzicht en de automatische health-checks dragen daaraan bij. Ze helpen om kwetsbare WordPress-installaties tijdig te herkennen en gericht actie te ondernemen.
Beveiliging gaat verder dan serverbeheer
Het CMS-overzicht past bij onze visie op échte managed hosting.
We beheren de onderliggende infrastructuur, maar kijken ook naar beveiligingsrisico's die invloed hebben op de websites en applicaties van onze klanten.
Daarom biedt Core onder andere dagelijkse malwarescans, auditlogs, database-encryptie en automatische controles op moderne internetstandaarden. En met health-checks maken we zichtbaar welke beveiligingsinstellingen en applicatiecomponenten aandacht nodig hebben.
Het controleren van CMS-versies is een logische volgende stap.
Zo maken we het voor webbureaus eenvoudiger om hun websites veilig te houden, zonder dat ze daarvoor steeds meer tijd aan beheer hoeven te besteden.
Bekijk je CMS-versies in Cyberfusion Core
Gebruik je Cyberfusion Core? Ga dan naar Security → CMS Versions om te zien welke WordPress-versies je websites draaien en welke installaties aandacht nodig hebben.
Meer weten over de werking? Lees de documentatie over CMS Versions en automatische health-checks.
Nog geen klant? Ontdek Cyberfusion Core en hoe wij beveiliging en serverbeheer voor webprofessionals uit handen nemen.