Waarom auditlogging belangrijk is
Wanneer meerdere mensen toegang hebben tot dezelfde hostingomgeving, is het belangrijk om te kunnen achterhalen wie welke wijzigingen heeft uitgevoerd.
Dat geldt voor webbureaus die met meerdere developers aan klantprojecten werken, SaaS-bedrijven met eigen automatiseringen en grotere platforms waar verschillende teams verantwoordelijk zijn voor het beheer.
Stel dat een applicatie plotseling geen verbinding meer kan maken met een externe dienst. Na onderzoek blijkt een firewallregel te zijn aangepast. Maar door wie? Wanneer? En welke instellingen zijn precies veranderd?
Zonder auditlogging ben je afhankelijk van wat collega's zich herinneren, wat in tickets is vastgelegd of wat je uit de huidige configuratie kunt afleiden.
Dat is omslachtig bij het oplossen van een storing. En wanneer je moet onderzoeken of een wijziging ongeautoriseerd is uitgevoerd, wordt het een beveiligingsrisico.
Daarom hebben we auditlogging toegevoegd aan Cyberfusion Core.
Wat zijn audit-logs?
Audit-logs zijn registraties van activiteiten en wijzigingen binnen een IT-omgeving. Ze maken inzichtelijk welke handelingen hebben plaatsgevonden, wanneer dat gebeurde en welke gebruiker daarvoor verantwoordelijk was.
Denk aan het aanmaken van een gebruiker, het wijzigen van een firewallregel of het aanpassen van een configuratie via de Core API.
Met auditlogging kun je:
- Wijzigingen herleiden: achterhalen wie een instelling heeft gewijzigd, wanneer dat gebeurde en wat er is veranderd.
- Problemen onderzoeken: onverwachte wijzigingen koppelen aan het moment waarop een storing ontstond.
- Samenwerken met meerdere beheerders: inzicht behouden wanneer collega's, klanten en automatiseringen toegang hebben tot dezelfde omgeving.
- Beveiligingsincidenten onderzoeken: vaststellen welke beheeractiviteiten hebben plaatsgevonden, bijvoorbeeld na het vermoeden van ongeautoriseerde toegang.
- Compliance ondersteunen: aantonen dat relevante beheeractiviteiten worden geregistreerd, onder meer voor ISO 27001 en NIS2.
Twee soorten audit-logs: object-logs en request-logs
Cyberfusion Core maakt onderscheid tussen twee soorten audit-logs. Ze vullen elkaar aan en geven ieder inzicht in een ander onderdeel van een wijziging.
Zowel object-logs als request-logs zijn rechtstreeks beschikbaar in Core. Je kunt dus zelf onderzoeken wat er binnen je hostingomgeving is gebeurd, zonder daarvoor contact op te hoeven nemen met support.
Object-logs: wat is er precies veranderd?
Object-logs registreren wijzigingen aan objecten binnen Core. Bij iedere aanmaak-, wijzigings- of verwijderactie wordt vastgelegd welke gebruiker de handeling heeft uitgevoerd en op welk object deze betrekking had.
Bij een wijziging worden ook de oude en nieuwe waarden van de aangepaste velden geregistreerd.
Stel dat iemand een bestaande firewallregel wijzigt. Met een object-log kun je achterhalen:
- Welke firewallregel is aangepast.
- Wanneer de wijziging plaatsvond.
- Welke gebruiker de wijziging uitvoerde.
- Welke instellingen vóór en na de wijziging van kracht waren.
Je kunt daardoor niet alleen vaststellen dát een configuratie is gewijzigd, maar ook wat er precies is veranderd.
Request-logs: wie heeft welke acties uitgevoerd?
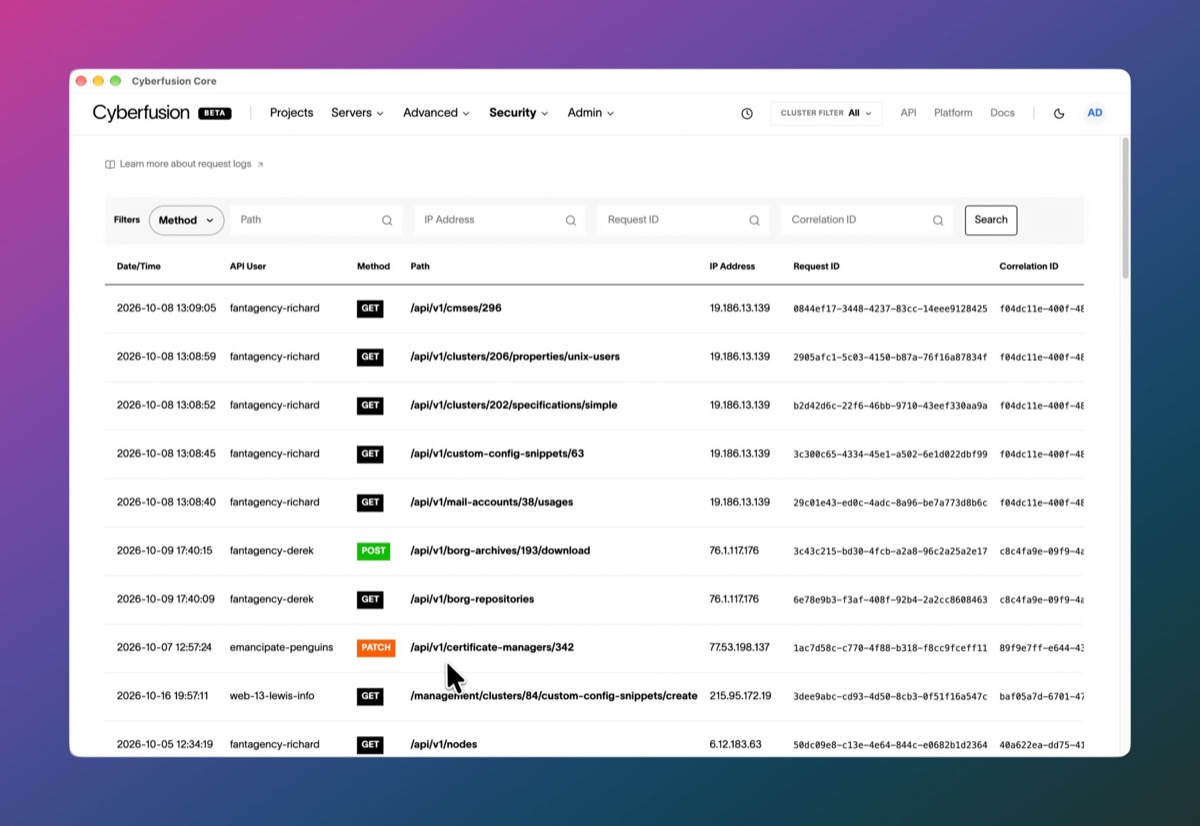
Waar object-logs vastleggen wat er aan de configuratie verandert, registreren request-logs de verzoeken die binnen Core worden uitgevoerd.
Een request-log bevat onder andere:
- Het tijdstip van het verzoek.
- De gebruiker die het verzoek uitvoerde.
- De uitgevoerde actie en het aangeroepen API-endpoint.
- Het IP-adres waarvandaan het verzoek afkomstig was.
- De wijzigingen die bij het verzoek zijn aangebracht.
Request-logs registreren zowel activiteiten via de interface als via de API van Core.
Een SaaS-platform kan bijvoorbeeld automatisch projecten aanmaken, configuraties wijzigen of resources beheren. Wanneer een automatisering een onverwachte wijziging uitvoert, helpen request-logs om te achterhalen welke API-aanroepen daaraan voorafgingen.
Door request-logs te combineren met object-logs, kun je de uitgevoerde handelingen koppelen aan de wijzigingen die daaruit voortkwamen.
Bescherming van audit-logs tegen verwijdering
Audit-logs zijn alleen bruikbaar wanneer je op de geregistreerde informatie kunt vertrouwen.
Daarom kunnen gebruikers de object-logs en request-logs van Core niet zelf wijzigen of verwijderen. Ook gebruikers met uitgebreide beheerrechten kunnen de registraties niet via de interface of API wissen.
Om te voorkomen dat gevoelige gegevens in de logs terechtkomen, worden waarden van gevoelige velden, zoals wachtwoorden, private keys en tokens, afgeschermd.
Core bewaart object-logs en request-logs gedurende 45 dagen. Daarna worden ze automatisch verwijderd.
Auditlogging voor ISO 27001 en NIS2
Voor organisaties die moeten voldoen aan beveiligingsstandaarden of wet- en regelgeving is auditlogging een kritiek onderdeel van hun informatiebeveiliging.
ISO 27001: activiteiten registreren en kunnen onderzoeken
ISO 27001 is een internationale norm voor informatiebeveiliging. De norm beschrijft hoe organisaties informatiebeveiligingsrisico's moeten beheersen en maatregelen kunnen treffen om informatie te beschermen.
Binnen ISO/IEC 27001:2022 gaat beheersmaatregel A.8.15 (Logging) over het registreren, beschermen en analyseren van relevante gebeurtenissen.
Daarbij gaat het onder andere om gebruikersactiviteiten, beveiligingsgebeurtenissen en wijzigingen aan systemen.
De audit-logs van Core ondersteunen dit door beheeractiviteiten en configuratiewijzigingen automatisch vast te leggen en de registraties te beschermen tegen verwijdering door platformgebruikers.
Voor organisaties die ISO 27001-gecertificeerd zijn of willen worden, kan deze informatie worden gebruikt bij het onderzoeken van incidenten en het onderbouwen van de getroffen beveiligingsmaatregelen.
NIS2: inzicht in activiteiten en beveiligingsrisico's
Ook onder NIS2 speelt het registreren en controleren van activiteiten binnen IT-systemen een belangrijke rol.
NIS2 stelt eisen aan de manier waarop organisaties cybersecurityrisico's beheersen en beveiligingsincidenten voorkomen, detecteren en afhandelen.
In de technische uitwerking van NIS2 worden onder meer het vastleggen van relevante gebeurtenissen, het controleren van activiteiten en het beschermen van loggegevens behandeld.
Auditlogging helpt daarbij. Wanneer je kunt achterhalen welke gebruiker een wijziging heeft uitgevoerd en welke instellingen zijn aangepast, kun je gerichter onderzoek doen naar verdachte activiteiten en mogelijke beveiligingsincidenten.
Core biedt dus een onderdeel van de technische basis. Organisaties blijven zelf verantwoordelijk voor hun bredere loggingbeleid, controles en incidentprocedures.
Meer inzicht in je hostingomgeving
Auditlogging is onderdeel van onze bredere aanpak van beveiliging binnen Cyberfusion Core.
Naast het registreren van beheeractiviteiten bieden we onder andere dagelijkse malwarescans, centraal SSH-keybeheer, afdwingbare tweefactorauthenticatie en automatische health-checks.
Met die functies helpen we webbureaus, SaaS-bedrijven en grotere platforms om beveiligingsrisico's inzichtelijk te maken en hun hostingomgeving veilig te beheren.
Aan de slag met audit-logs in Cyberfusion Core
Gebruik je Cyberfusion Core? Dan kun je zowel object-logs als request-logs rechtstreeks in Core bekijken.
Meer informatie over de technische werking, gegevensbescherming en bewaartermijnen vind je in onze documentatie over security en auditing.
Benieuwd hoe we jouw organisatie kunnen helpen met beveiliging, compliance en managed hosting? Ontdek Cyberfusion Core.